Один запит відкрив 6800 чатів Muse: як Meta допустила витік приватних даних
 Сьогодні, 20:40

 12
 0
Витік чатів Muse оголив серйозну проблему з безпекою Meta: приватні діалоги користувачів можна було знаходити через звичайні вебпосилання. Дослідники зібрали тисячі адрес, серед яких траплялися кадрові записи, банківські відомості та внутрішні корпоративні документи. Після розголосу компанія тимчасово заблокувала створення нових публічних посилань у Muse.
Які дані опинилися у відкритому доступі через Muse
Дослідники з Claroc виявили близько 6800 посилань на розмови, якими користувачі хотіли поділитися з іншими. Для цього вистачило одного простого пошукового запиту — складної атаки чи підбору паролів не знадобилося.
У кількох сотнях перевірених сторінок знайшлися нотатки кандидата перед конфіденційною розмовою про найм керівника ШІ-лабораторії, внутрішній звіт про доходи маркетингової компанії та заявку малого бізнесу на кредит із вказаною сумою. В окремих чатах містилися часткові номери банківських рахунків, суми підозрілих операцій і час транзакцій — тобто дані, яких уже достатньо для соціальної інженерії.
Серед прикладів були й документи ріелтора з адресами об’єктів, оцінкою прибутковості та іпотечними виплатами. Ще один тип витоку — річний графік відпусток працівників, де за прізвищами можна було побачити періоди відсутності десятків людей. Для компанії це майже те саме, що залишити внутрішній календар у відкритій папці.
Чому посилання Muse зробили чужі чати видимими
Проблема виникла не через слабкий пароль, а через спосіб формування адрес. Замість довгого випадкового ідентифікатора Meta помістила назву чату прямо в субдомен, наприклад у форматі home-sale-budget-9f21c8a3.cf.metaaiusercontent.com.
Коли хтось відкривав таке посилання, його адреса могла потрапити до публічних баз пасивного DNS. Такі бази зберігають технічну інформацію про домени й допомагають відстежувати, які адреси існували або використовувалися раніше. У результаті сторінку можна було знайти навіть людям, яким власник чату ніколи нічого не надсилав.
Фахівці назвали такі сторінки GhostShares — «примарні поширення». Це влучне порівняння: користувач міг вважати діалог доступним лише одному адресату, хоча сама вебадреса вже залишала слід у зовнішній інфраструктурі. На практиці приватне посилання починало поводитися радше як публічний запис.
Як Meta відреагувала на інцидент із безпекою
Про проблему повідомили через програму Bug Bounty ще 8 жовтня, але швидкої реакції дослідники не отримали. Після запиту журналістів Meta заявила, що призупинила функцію поширення та вивчає, як змінити механізм роботи посилань.
Компанія пояснила, що запускала програму винагород для пошуку вразливостей у Muse й дозволяла користувачам ділитися окремими матеріалами асистента. Однак саме ця функція й стала джерелом ризику: сторінки, створені для зручного обміну, могли індексуватися та накопичуватися в технічних базах.
Наразі нові публічні посилання в Muse створити не можна. Для користувачів це означає простий практичний крок: не передавати через асистента документи з банківськими реквізитами, адресами нерухомості чи внутрішніми розкладами, навіть якщо сервіс пропонує зручний режим спільного доступу.
Чому безпека Muse викликає додаткові запитання
Інцидент став особливо чутливим через масштаб доступу, якого потребує асистент. Muse може виконувати дії від імені користувача — заповнювати форми, бронювати послуги та проводити платежі, а отже потенційний витік стосується не лише тексту діалогів.
Це вже друга серйозна проблема застосунку за короткий період. Приблизно за три тижні до історії з відкритими чатами дослідники виявили вразливість нульового дня, яка могла дозволити стороннім програмам перехопити контроль над обліковим записом.
Раніше Марк Цукерберг заявляв, що Muse створювали з акцентом на приватність і захист даних. Тепер ці слова перевіряються практикою: якщо ШІ отримує доступ до платежів і персональної інформації, навіть помилка в одному елементі URL може перетворитися на проблему для тисяч людей.
Сподобався матеріал? Підтримай сайт і поділись матеріалом з друзями! :)
Подібні публікації
Сьогодні дослідники з Університету Глазго, очолювані доктором Вимом Вандербауведе, повідомили про те, що їм вдалося освоїти метод "ефективного створення 1000-ядерних процесорів" заснованих на технології FPGA (програмована інтегральна схема або "вентильна матриця").
ШІ розшифровує середньовічні рукописи та архівні документи, які ще недавно доводилося роками читати вручну. Технології розпізнавання старовинного почерку допомагають перетворювати зображення пергаменту на цифровий текст і шукати в ньому імена, дати та згадки про події. Але фінальне слово все одно залишається за істориком, адже навіть найсучасніша модель може помилитися в одній літері —
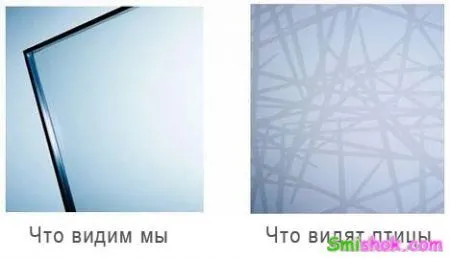
Приблизно 100 мільйонів птахів щорічно гине при зіткненні із скляними вікнами будівель, ось чому німецька фірма Glaswerke Arnold стурбувалася розробкою такого скла, яке здавалося б людині звичайним, але для птахів було б дуже помітним. Дослідники використовували простий і доступний у виробництві метод: покрили скло неоднорідним шаром речовини, що відбиває ультрафіолет.
Компанія Apple подала в управління США по патентах і торгових марках заявку на нову систему введення даних у комп'ютерні пристрої. Передбачається, що нова клавіатура підвищить точність розпізнавання введення

Компанія OpenAI, що створила популярного чат-бота ChatGPT, вклала велику суму в компанію 1X, яка займається виробництвом гуманоїдних роботів, здатних виконувати роботи, які раніше виконували лише люди. Якщо творці ChatGPT вирішать випустити його фізичну версію, вона, можливо, нагадуватиме цих роботів.
Коментарі
Додати коментар
Топ
Коментарі
Архів
Новые прикольные демотиваторы от 30 января 2017
фу московитською
Выбор фото. Все предоставленные ею до 200шт. (потом было добавлено еще столько-же)- фото были низкого качества).
Изначально, был против публичного обсуждения, но сын убедил меня в обратном. Она поливает меня и мою семью грязью и
Я ще коли читала перший пост що тоді хотіла поцікавитись, а де можна ознайомитись з творчістю Людмили? Гугл нічого не
Опитування
Чи розкажете ви про нас своїм друзям?
Теги